





自动化时代下的欺骗攻击带来的风险
身份欺骗是一种对业务至关重要的风险,会带来切实的后果。运营中断的情况屡见不鲜,包括系统停机、通信中断以及耗时的欺诈调查。财务损失可能十分严重,包括直接盗窃、法律费用和监管罚款。
合规违规是另一个值得关注的问题。欺骗攻击可能导致违反GDPR、CCPA、NIS2及其他数据保护法规。其中,声誉受损或许是最具破坏性的后果。一旦客户、合作伙伴或投资者失去信任,其长期影响可能远大于任何眼前的财务损失。
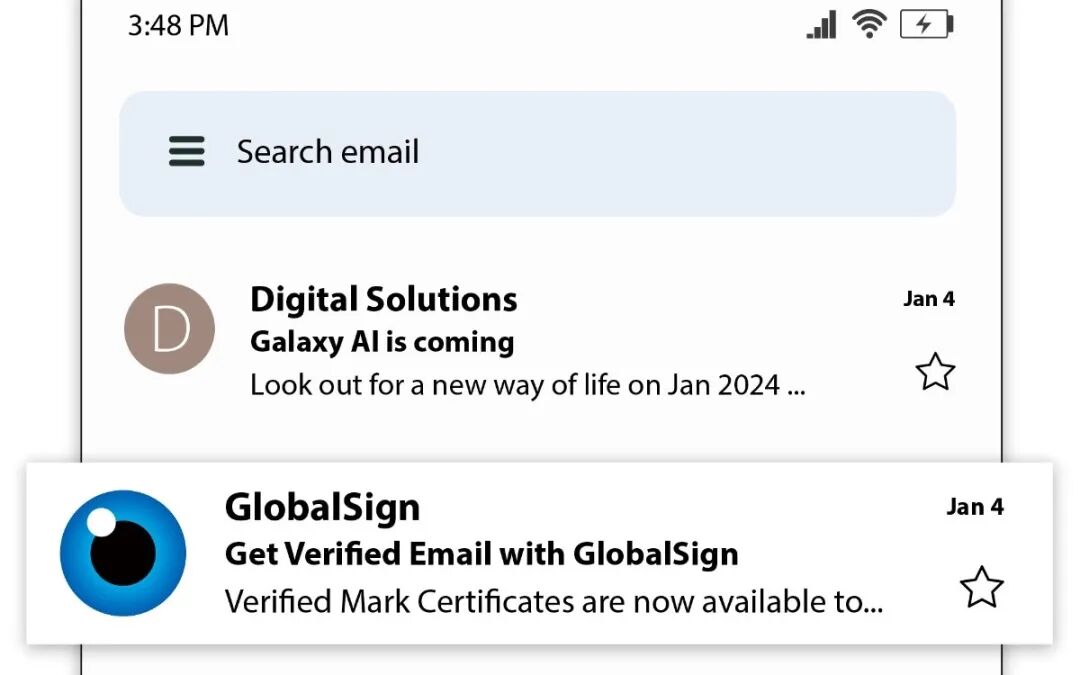
防范欺骗行为需要采取多层防护策略。SPF、DKIM 和 DMARC等技术控制措施有助于验证电子邮件发件人身份并拦截伪造邮件,而网络分段和数据包过滤则可缓解 IP 欺骗问题。多因素身份验证(MFA)为用户账户增添了一层至关重要的保护。
基于人工智能的工具也至关重要。行为分析和异常检测能够实时发现欺骗企图,而威胁情报平台则可提供早期预警。自动化响应工具有助于在事件升级前加以控制。
以人为本的防御措施同样重要。定期开展网络安全培训、模拟钓鱼和欺骗攻击演练,以及制定明确的事件报告流程,都能帮助员工有效识别威胁并作出应对。
零信任是防范身份冒充攻击的基础策略。通过持续验证用户、设备和应用程序,它能最大限度地降低身份欺骗攻击可能造成的损害。
SPF、DKIM 和 DMARC 等电子邮件认证标准至关重要;它们不仅能阻止伪造邮件,还能维护发件人声誉、确保邮件送达率,并验证电子邮件是否来自授权来源。认证标志证书通过 BIMI 等新型工具在电子邮件中显示您品牌经过认证的徽标,从而帮助在收件箱中增强品牌信任度。
SSL/TLS 加密通过保护传输中的数据来保障网站流量安全,使未经授权的第三方无法读取这些数据。代码签名证书将这种信任扩展到软件领域,可验证应用程序未被篡改且源自合法发布者。
欺骗攻击正是利用了欺骗手段。您的防御措施应从确保真实性开始。了解VMC和 BIMI 如何提升您的电子邮件安全性、增强品牌信任度,并在冒充行为触达受众之前将其拦截。